Schütze deine digitalen Identitäten effektiv vor unbefugtem Zugriff, indem du die Zwei-Faktor-Authentifizierung (2FA) verstehst und korrekt implementierst. Sie ist ein entscheidendes Sicherheitsmerkmal, das dein Passwort um eine weitere Sicherheitsebene ergänzt und so das Risiko von Kontoübernahmen drastisch reduziert.
Was ist Zwei-Faktor-Authentifizierung?
Zwei-Faktor-Authentifizierung, oft abgekürzt als 2FA, ist ein Sicherheitsverfahren, das zur Verifizierung deiner Identität zwei verschiedene Arten von Nachweisen verlangt, bevor dir der Zugriff auf ein Konto oder eine Ressource gewährt wird. Diese Methode erhöht die Sicherheit erheblich, da ein Angreifer nicht nur dein Passwort kennen müsste, sondern auch physischen Besitz eines zweiten Geräts oder den Zugriff auf eine weitere Methode zur Verifizierung hätte. Im Wesentlichen basiert 2FA auf dem Prinzip, dass du etwas weißt (dein Passwort), etwas hast (z.B. dein Smartphone) und potenziell etwas bist (z.B. durch biometrische Daten).
Die wichtigsten Methoden der Zwei-Faktor-Authentifizierung
Es gibt verschiedene effektive Methoden, die für die Zwei-Faktor-Authentifizierung eingesetzt werden können. Die Wahl der besten Methode hängt oft von deinen individuellen Bedürfnissen, der unterstützenden Technologie und dem jeweiligen Dienst ab, den du absichern möchtest.
-
SMS-Codes (One-Time Passwords – OTPs): Dies ist eine der am weitesten verbreiteten und einfachsten Methoden. Nach Eingabe deines Passworts sendet der Dienst einen einmalig gültigen Code per SMS an deine registrierte Telefonnummer. Du gibst diesen Code dann auf der Anmeldeseite ein.
- Vorteile: Weit verbreitet, benötigt nur ein Mobiltelefon, einfach zu bedienen.
- Nachteile: Anfällig für SIM-Swapping-Angriffe, kann bei schlechtem Empfang problematisch sein, Kosten können anfallen.
-
Authentifizierungs-Apps (TOTP – Time-based One-Time Password): Apps wie Google Authenticator, Authy oder Microsoft Authenticator generieren Codes, die sich in kurzen Intervallen (meist 30 oder 60 Sekunden) automatisch ändern. Diese Codes sind an dein Gerät gebunden und erfordern keine Mobilfunkverbindung.
- Vorteile: Hohe Sicherheit, auch ohne Mobilfunknetz nutzbar, keine Kosten, einfach zu synchronisieren.
- Nachteile: Benötigt die Installation einer separaten App, Verlust des Geräts kann zu Problemen führen, wenn keine Backup-Methoden eingerichtet sind.
-
Hardware-Sicherheitsschlüssel (FIDO/U2F): Dies sind physische Geräte (oft USB-Sticks), die du in deinen Computer oder dein Smartphone einsteckst und zur Authentifizierung verwendest. Sie nutzen kryptografische Schlüssel zur Verifizierung.
- Vorteile: Sehr hohe Sicherheit, resistent gegen Phishing und Malware, keine Abhängigkeit von Mobilfunknetzen oder Apps.
- Nachteile: Kostenintensiver in der Anschaffung, kann verloren gehen oder beschädigt werden, erfordert Kompatibilität des Dienstes.
-
Biometrische Authentifizierung: Die Nutzung von Fingerabdrücken, Gesichtserkennung oder Iris-Scans zur Verifizierung. Diese Methode wird oft in Kombination mit anderen 2FA-Methoden verwendet oder als zweite Stufe nach der Eingabe des Passworts.
- Vorteile: Bequemlichkeit, schnelle Verifizierung, einzigartig für jede Person.
- Nachteile: Kann durch fortgeschrittene Technologie gefälscht werden, Datenschutzbedenken, nicht immer universell unterstützt.
-
Push-Benachrichtigungen: Hierbei sendet der Dienst eine Benachrichtigung an dein vertrauenswürdiges Gerät (meist eine App), auf der du die Anmeldung mit einem Tippen bestätigen kannst. Oft wird zusätzlich eine weitere Information wie deine Standortdaten oder die Uhrzeit der Anfrage angezeigt.
- Vorteile: Sehr benutzerfreundlich, schnell und intuitiv.
- Nachteile: Benötigt eine aktive Internetverbindung auf dem Gerät, anfällig für soziale Ingenieurskunst (jemand könnte dich überreden, die Benachrichtigung zu bestätigen).
Einrichtung der Zwei-Faktor-Authentifizierung
Die Einrichtung von 2FA ist in der Regel ein unkomplizierter Prozess, der je nach Dienst variieren kann. Grundsätzlich folgst du diesen Schritten:
- Anmelden bei deinem Konto: Melde dich mit deinem Benutzernamen und Passwort bei dem Dienst an, für den du 2FA einrichten möchtest.
- Einstellungen für Sicherheit oder Konto finden: Navigiere in den Kontoeinstellungen zu den Bereichen wie „Sicherheit“, „Login“, „Zugriff“ oder „Zwei-Faktor-Authentifizierung“.
- 2FA aktivieren: Wähle die Option zur Aktivierung der Zwei-Faktor-Authentifizierung.
- Methode auswählen: Wähle die von dir bevorzugte 2FA-Methode aus den verfügbaren Optionen (SMS, Authentifizierungs-App, Sicherheitsschlüssel etc.).
-
Einrichtungsprozess befolgen:
- Für SMS-Codes: Du wirst aufgefordert, deine Telefonnummer zu bestätigen. Ein Bestätigungscode wird an dein Handy gesendet, den du eingeben musst.
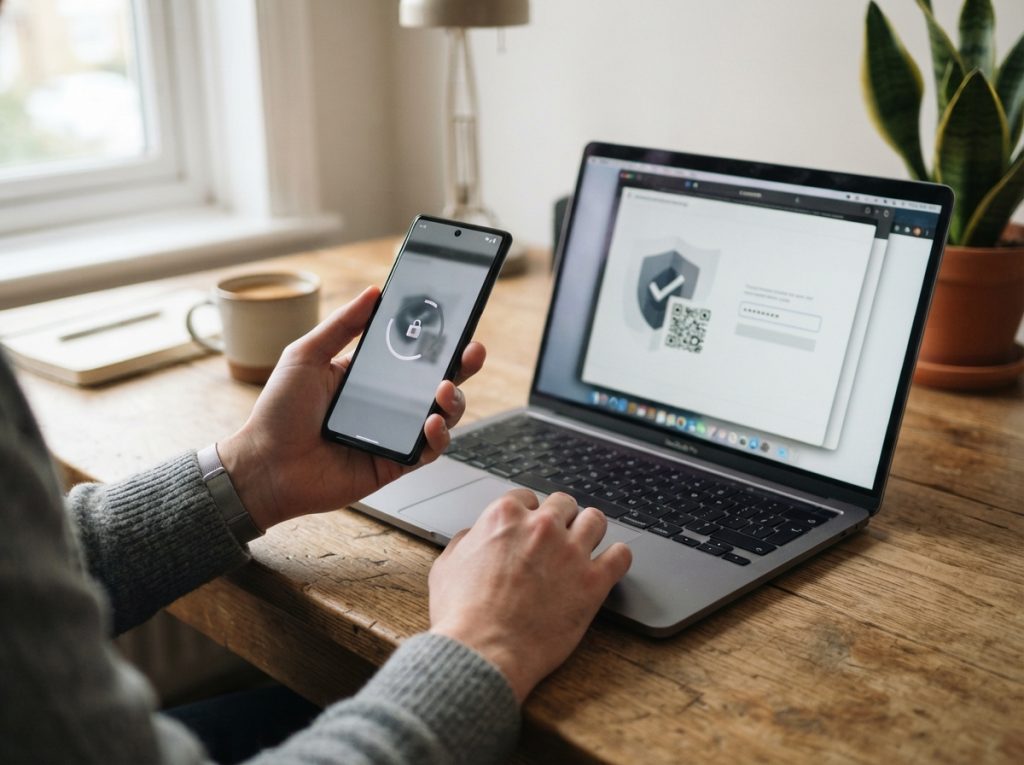
- Für Authentifizierungs-Apps: Du wirst gebeten, die App auf deinem Smartphone zu installieren. Anschließend scannst du einen QR-Code, der auf deinem Bildschirm angezeigt wird, mit der Authentifizierungs-App, um das Konto zu koppeln. Danach gibst du den aktuell angezeigten Code aus der App zur Bestätigung ein.
- Für Sicherheitsschlüssel: Du wirst angewiesen, deinen Sicherheitsschlüssel einzustecken und eine Taste darauf zu drücken oder ihn zu berühren, um ihn zu registrieren.
- Für Push-Benachrichtigungen: Folge den Anweisungen, um die entsprechende App auf deinem Gerät zu autorisieren und die Benachrichtigungen zu empfangen.
- Backup-Codes speichern: Viele Dienste bieten Backup-Codes an. Diese sind entscheidend, falls du dein zweites Gerät verlierst. Bewahre sie sicher und getrennt von deinen anderen Zugangsdaten auf.
Wiederherstellung des Zugangs bei Verlust des zweiten Faktors
Der Verlust deines zweiten Authentifizierungsfaktors (z.B. deines Smartphones) ist kein Grund zur Panik, solange du vorbereitet bist. Die Wiederherstellung ist essenziell, um wieder Zugriff auf dein Konto zu erhalten.
- Verwendung von Backup-Codes: Dies ist die einfachste und schnellste Wiederherstellungsmethode. Gib bei der Anmeldung einfach einen deiner gespeicherten Backup-Codes anstelle des Codes von deinem verlorenen Gerät ein. Es ist ratsam, nach der Nutzung eines Backup-Codes sofort einen neuen Satz anzufordern oder die 2FA neu einzurichten, um die Sicherheit zu gewährleisten.
-
Alternative Wiederherstellungsmethoden: Wenn du keine Backup-Codes zur Hand hast, bieten viele Dienste alternative Wiederherstellungsoptionen. Dazu können gehören:
- Eine alternative E-Mail-Adresse oder Telefonnummer: Falls du diese bei der Einrichtung hinterlegt hast, kann ein Code dorthin gesendet werden.
- Sicherheitsfragen: Du musst Fragen beantworten, die du bei der Erstellung deines Kontos festgelegt hast. Sei dir bewusst, dass diese Methode weniger sicher ist, da Antworten erraten werden können.
- Verifizierung durch einen Freund oder Kontakt: Manche Dienste erlauben es dir, einen vertrauenswürdigen Kontakt zu benennen, der deine Identität bestätigen kann.
- Persönliche Identifizierung oder Dokumente: In einigen Fällen, insbesondere bei sensiblen Diensten, kann es erforderlich sein, sich per Ausweisdokument zu identifizieren.
- Kontaktieren des Kundensupports: Wenn keine der automatisierten Wiederherstellungsmethoden funktioniert, musst du den Kundensupport des jeweiligen Dienstes kontaktieren. Sei darauf vorbereitet, detaillierte Informationen zu deinem Konto und deiner Identität bereitzustellen, um deine Authentizität nachzuweisen. Dieser Prozess kann zeitaufwendig sein.
Es ist von größter Bedeutung, die Wiederherstellungsoptionen deiner Konten regelmäßig zu überprüfen und sicherzustellen, dass sie aktuell sind und du die notwendigen Informationen (wie Backup-Codes) griffbereit hast.
Sicherheit im Überblick: 2FA im Vergleich zu anderen Methoden
Die Zwei-Faktor-Authentifizierung bietet einen signifikanten Sicherheitsvorteil gegenüber der reinen Passwortanmeldung. Während Passwörter die erste und oft einzige Verteidigungslinie darstellen, sind sie anfällig für zahlreiche Angriffe wie Brute-Force-Attacken, Phishing oder Datenlecks. 2FA fügt eine zusätzliche, unabhängige Überprüfungsebene hinzu, die selbst dann greift, wenn dein Passwort kompromittiert wurde.
| Sicherheitsstufe | Beschreibung | Beispiele |
|---|---|---|
| Niedrig | Nur ein einzelner Faktor zur Verifizierung. | Passwort-basierte Anmeldung (etwas weißt du). |
| Mittel | Zwei verschiedene Faktoren zur Verifizierung. | Passwort + SMS-Code (etwas weißt du + etwas hast du). |
| Hoch | Zwei oder mehr unabhängige Faktoren, die schwer zu replizieren sind. | Passwort + Authentifizierungs-App (etwas weißt du + etwas hast du) oder Sicherheitsschlüssel (etwas hast du). |
| Sehr Hoch | Mehrstufige Authentifizierung mit starken, kryptografisch gesicherten Faktoren. | Sicherheitsschlüssel (FIDO2/WebAuthn) oder biometrische Daten in Kombination mit anderen starken Faktoren. |
Best Practices für die Nutzung von 2FA
Um die Vorteile der Zwei-Faktor-Authentifizierung optimal zu nutzen und deine digitale Sicherheit zu maximieren, beachte bitte die folgenden Empfehlungen:
- Aktiviere 2FA überall, wo es verfügbar ist: Nutze 2FA für alle wichtigen Online-Konten wie E-Mail, soziale Netzwerke, Online-Banking, Cloud-Speicher und sensible Dienste.
- Bevorzuge Authentifizierungs-Apps und Sicherheitsschlüssel: Diese Methoden sind sicherer als SMS-basierte Codes, da sie weniger anfällig für gängige Angriffe sind.
- Sichere deine Backup-Codes: Bewahre sie an einem sicheren Ort auf, getrennt von deinem Computer und Smartphone. Ein wasserdichter, feuerfester Behälter oder ein sicherer Tresor sind gute Optionen. Überlege, ob du eine Kopie an einem anderen sicheren Ort hinterlegen möchtest.
- Halte deine Geräte sicher: Ein kompromittiertes Smartphone kann die Sicherheit von 2FA untergraben. Verwende PIN-Codes, Muster oder biometrische Sperren für deine Geräte.
- Sei wachsam bei Phishing-Versuchen: Gib deine 2FA-Codes niemals auf unbekannten oder verdächtigen Websites ein, auch wenn diese behaupten, ein offizieller Dienst zu sein.
- Aktualisiere deine Wiederherstellungsinformationen: Wenn sich deine Telefonnummer oder E-Mail-Adresse ändert, aktualisiere diese Informationen umgehend in deinen Kontoeinstellungen.
- Nutze Geräte-spezifische Authentifizierung, wo möglich: Einige Dienste ermöglichen die Einrichtung von 2FA pro Gerät, was die Sicherheit weiter erhöht.
Häufig gestellte Fragen zu Zwei-Faktor-Authentifizierung: Methoden, Einrichtung und Wiederherstellung
Was ist der Unterschied zwischen Zwei-Faktor-Authentifizierung (2FA) und Multi-Faktor-Authentifizierung (MFA)?
Der Hauptunterschied liegt in der Anzahl der Faktoren, die zur Verifizierung herangezogen werden. Zwei-Faktor-Authentifizierung (2FA) erfordert zwingend zwei unterschiedliche Arten von Anmeldeinformationen, während Multi-Faktor-Authentifizierung (MFA) die Verwendung von zwei oder mehr Faktoren meint. 2FA ist somit eine Unterkategorie von MFA.
Ist die Zwei-Faktor-Authentifizierung wirklich notwendig, wenn ich ein sehr starkes Passwort habe?
Ja, ein starkes Passwort ist die Grundlage jeder guten Sicherheit, aber es ist nicht ausreichend. Selbst das komplexeste Passwort kann durch Phishing, Malware oder Datenlecks in die falschen Hände geraten. 2FA fügt eine zusätzliche, unabhängige Sicherheitsebene hinzu, die dein Konto schützt, selbst wenn dein Passwort kompromittiert wird.
Was passiert, wenn ich mein Smartphone verliere und keine Backup-Codes habe?
Wenn du dein Smartphone verlierst und keine Backup-Codes oder alternative Wiederherstellungsmethoden eingerichtet hast, kann der Zugriff auf dein Konto sehr schwierig werden. In diesem Fall musst du dich an den Kundensupport des Dienstes wenden, um deine Identität auf andere Weise nachzuweisen. Dies kann ein langwieriger Prozess sein und erfordert möglicherweise die Vorlage von persönlichen Dokumenten.
Kann man 2FA auf mehreren Geräten gleichzeitig nutzen?
Ja, viele Authentifizierungs-Apps wie Authy ermöglichen die Synchronisierung über mehrere Geräte hinweg. Bei Sicherheitsschlüsseln kannst du oft mehrere Schlüssel für ein Konto registrieren. Bei SMS-Codes ist dies nicht üblich, da die Codes direkt an eine bestimmte Telefonnummer gesendet werden.
Muss ich für die Nutzung von Authentifizierungs-Apps bezahlen?
Die meisten gängigen Authentifizierungs-Apps wie Google Authenticator, Authy oder Microsoft Authenticator sind kostenlos. Es gibt zwar kostenpflichtige Enterprise-Lösungen, aber für den persönlichen Gebrauch sind die beliebten Optionen in der Regel werbefrei und ohne Kosten.
Wie oft sollte ich meine Backup-Codes überprüfen oder aktualisieren?
Es ist ratsam, deine Backup-Codes mindestens einmal im Jahr zu überprüfen und sicherzustellen, dass sie an einem sicheren und zugänglichen Ort aufbewahrt werden. Wenn du nach der Nutzung eines Backup-Codes dein Konto wieder erreicht hast, solltest du idealerweise sofort einen neuen Satz von Backup-Codes generieren und den alten Satz vernichten, um die Sicherheit zu maximieren.
Sind SMS-Codes sicher genug?
SMS-Codes sind eine Verbesserung gegenüber der reinen Passwortanmeldung, aber sie gelten als die am wenigsten sichere Form der Zwei-Faktor-Authentifizierung. Sie sind anfällig für Angriffe wie SIM-Swapping, bei denen ein Angreifer deine Telefonnummer auf eine SIM-Karte unter seiner Kontrolle überträgt und so deine Codes abfangen kann. Wenn verfügbar, sind Authentifizierungs-Apps oder Sicherheitsschlüssel die sicherere Wahl.